
Cibersegurança: o que é a modelagem de ameaças e qual sua função?
A cibersegurança não se limita à instalação de antivírus, configuração de firewalls ou uso de senhas robustas. Um elemento essencial na proteção de sistemas é a capacidade de antecipar possíveis ataques e compreender de que maneira agentes maliciosos podem explorar vulnerabilidades existentes. É nesse cenário que se insere a modelagem de ameaças (Threat Modeling).
Cibersegurança: entenda a modelagem de ameaças e sua importância
A cibersegurança vai além das soluções básicas — antivírus, firewalls e senhas robustas são apenas a camada inicial de proteção. Para sistemas digitais verdadeiramente seguros, é fundamental antecipar ataques antes que ocorram. É nesse contexto que se aplica a modelagem de ameaças (Threat Modeling), uma abordagem proativa que transforma a maneira como organizações defendem seus recursos digitais.
Trata-se de um método estruturado para identificar, analisar e classificar potenciais ameaças contra sistemas, aplicações, redes ou serviços digitais. O foco está em mapear o que pode dar errado, entender como um ataque poderia ser executado e determinar quais controles reduziriam o risco.
Diferente da postura reativa — aguardar que uma vulnerabilidade seja explorada — essa prática obriga as organizações a simular cenários de ataque desde o início, permitindo que medidas de defesa sejam integradas antes do produto chegar aos usuários finais.
Um caso ilustrativo: no desenvolvimento de um aplicativo bancário, a equipe pode mapear caminhos por onde um criminoso tentaria roubar credenciais, burlar autenticação, acessar dados de terceiros ou manipular transferências. Corrigir falhas arquitetônicas nessa etapa evita brechas críticas que poderiam surgir meses depois.
Apesar de existir diversas metodologias no mercado, a modelagem de ameaças segue linhas gerais semelhantes:
1. Mapeamento do sistema e ativos críticos
O ponto de partida é compreender profundamente o que precisa ser protegido. Isso inclui bancos de dados, credenciais de acesso, dados pessoais, serviços essenciais e interfaces de comunicação. Também é necessário entender como esses elementos interagem entre si e quais componentes demandam maior nível de salvaguarda.
2. Identificação das ameaças potenciais
Na sequência, analisa-se quem poderia atacar o sistema, com quais objetivos e através de quais métodos. As ameaças comuns variam desde roubo de credenciais, exploração de falhas conhecidas, ataques de negação de serviço, elevação de privilégios, vazamento de informações até comprometimento via fornecedores externos.
3. Análise da superfície de ataque
Esse conceito refere-se ao conjunto total de pontos acessíveis por onde um invasor poderia tentar infiltrar-se. Podem ser portas de rede expostas, APIs, aplicativos web, serviços remotos, dispositivos IoT, contas de usuário e integrações com plataformas terceiras. Quanto mais detalhada for essa cartografia, mais fácil localizar entradas vulneráveis.
4. Avaliação de riscos
Nem toda ameaça carrega o mesmo peso. É preciso ponderar a probabilidade de um cenário se materializar e o impacto real que traria à organização. Uma brecha que exponha banco de dados com informações sensíveis representa risco muito superior a falhas com consequências restritas.
5. Definição de contramedidas
Com os riscos catalogados e priorizados, partese para ações concretas de mitigação. Entre elas: autenticação de múltiplos fatores (MFA), criptografia de dados, segmentação de redes, validação rigorosa de entradas, princípio de menor privilégio, monitoramento contínuo e sistemas dedicados a detecção e resposta a incidentes.
Limitações e valor estratégico
A modelagem de ameaças não garante eliminação total dos riscos — isso seria ingenuidade na área de segurança digital. No entanto, permite gerenciá-los de maneira sistemática, baseada em evidências e alinhada às prioridades reais da organização. É um investimento preventivo que reduz custos futuros com correções emergenciais e protege a reputação junto aos clientes.
Em um mundo onde ataques sofisticados ocorrem diariamente, antecipar-se ao adversário deixou de ser diferencial competitivo: tornou-se requisito básico de sobrevivência digital.
Estratégias de cibersegurança: Conheça o método STRIDE e frameworks correlatos
Entre as metodologias consagradas na modelagem de ameaças, destaca-se o STRIDE, framework desenvolvido pela Microsoft que categoriza ameaças em seis classes distintas. Esta taxonomia auxilia equipes de desenvolvimento e segurança na análise sistemática de riscos, indo além das vulnerabilidades mais aparentes.
- Spoofing (falsificação de identidade): quando um atacante se passa por um usuário, serviço ou sistema legítimo.
- Tampering (adulteração): alteração não autorizada de dados, configurações ou código-fonte.
- Repudiation (repúdio): impossibilidade de comprovar adequadamente uma ação, por exemplo, devido à ausência de registros confiáveis.
- Information Disclosure (divulgação de informação): acesso ou exposição não autorizada de dados sensíveis.
- Denial of Service (negação de serviço): ações que tornam um sistema ou serviço indisponível.
- Elevation of Privilege (elevação de privilégios): obtenção de permissões superiores às que deveriam estar disponíveis para um usuário ou processo.
Essa classificação permite que profissionais de segurança identifiquem falhas durante todo o ciclo de desenvolvimento, garantindo que contramedidas adequadas sejam implementadas desde a fase de arquitetura.
Outras abordagens complementares
Além do STRIDE, existem outros frameworks amplamente utilizados:
- PASTA — prioriza análise de risco alinhada aos objetivos de negócio da organização;
- OCTAVE — focado na avaliação de riscos relacionados à segurança da informação de modo abrangente.
Cada metodologia oferece perspectivas distintas, permitindo que empresas escolham a abordagem mais adequada ao seu contexto operacional.
Integração com MITRE ATT&CK e Cyber Kill Chain
A modelagem de ameaças ganha maior eficácia quando combinada com outros modelos de referência, especialmente MITRE ATT&CK e Cyber Kill Chain.
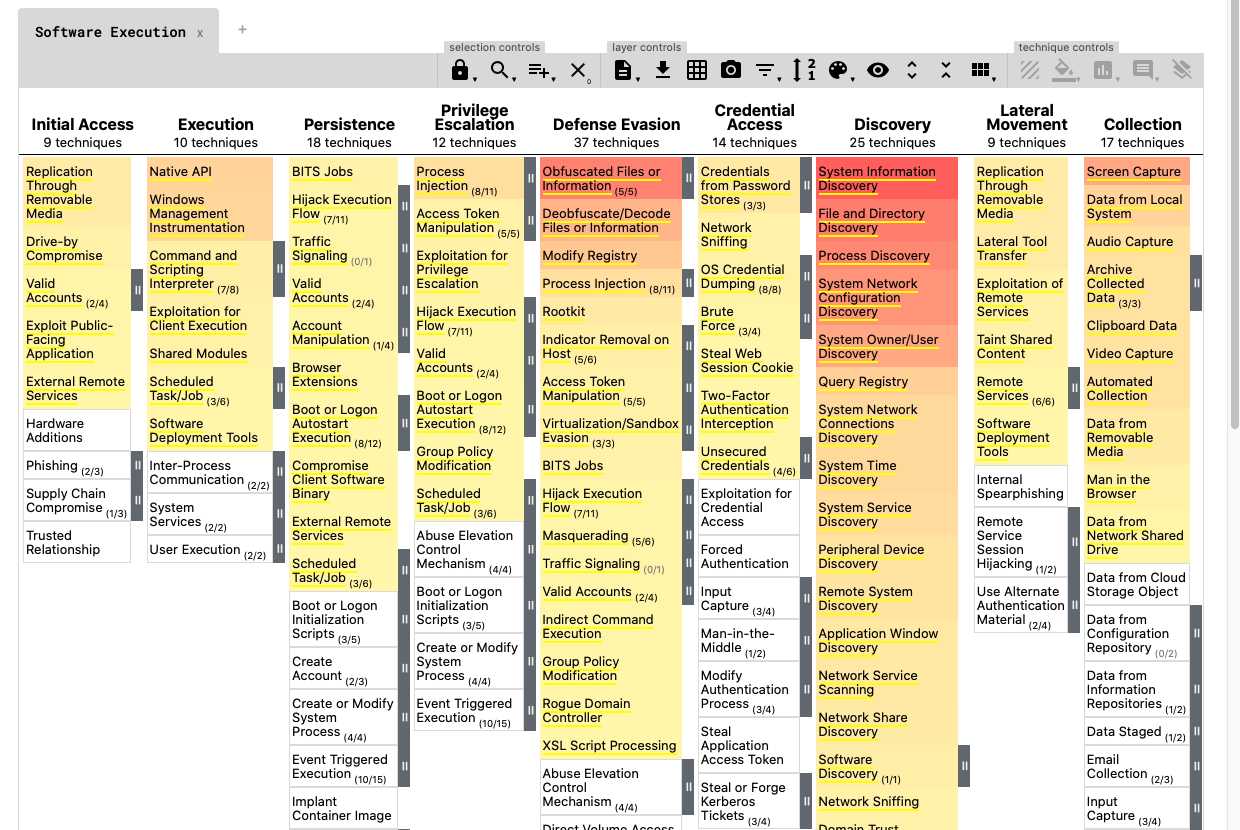
O MITRE ATT&CK, por exemplo, documenta táticas, técnicas e procedimentos observados em ataques reais conduzidos por grupos maliciosos. Essa base de conhecimento facilita o entendimento de como uma ameaça evolui após obter acesso inicial ao sistema e quais comportamentos devem ser monitorados para detecção oportuna.
Essa integração entre metodologias cria uma visão mais completa: enquanto a modelagem de ameaças previne vulnerabilidades no design, frameworks como MITRE ATT&CK ajudam a detectar e responder a ataques em andamento, formando um ciclo de defesa mais robusto.
Cyber Kill Chain: mapeando as etapas de um ataque cibernético
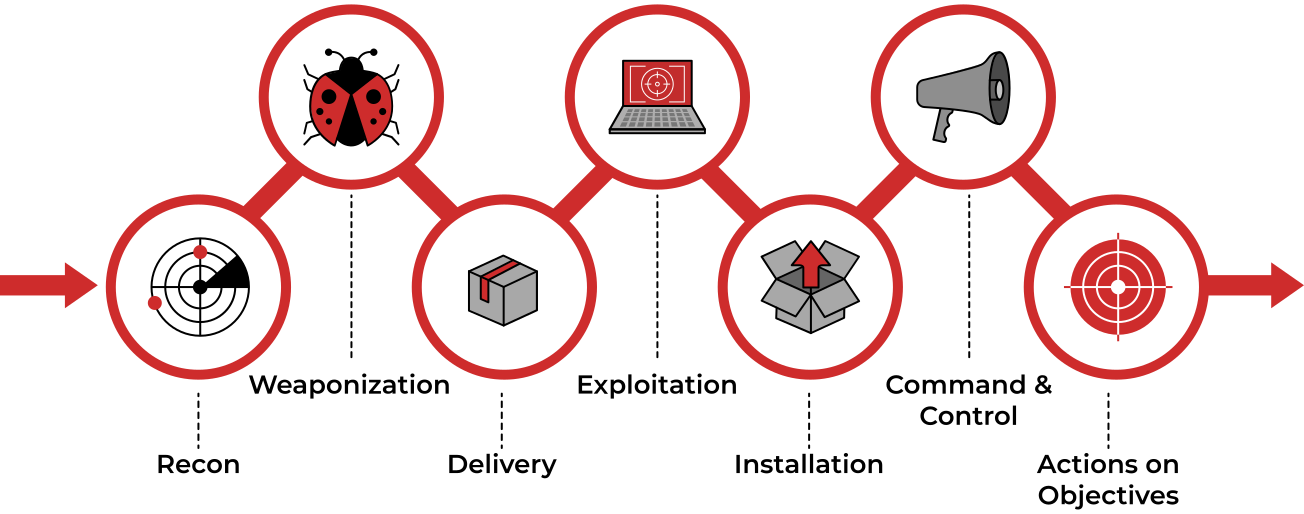
A Cyber Kill Chain, por sua vez, traça as distintas fases de uma operação ofensiva, começando pelo reconhecimento preliminar e avançando até a execução final sobre os alvos definidos. Segundo esse modelo, é possível identificar em quais pontos específicos uma ação adversária pode ser contida ou neutralizada.
Essa estrutura facilita a implementação de medidas defensivas em cada estágio do ciclo, aumentando as chances de bloquear a ameaça antes que alcance seu objetivo final.
Convergência estratégica: três ferramentas para defesa cibernética integrada
Cada metodologia cumpre papel distinto no ecossistema de segurança digital: a modelagem de ameaças visa antecipar riscos e mapear controles preventivos; o MITRE ATT&CK auxilia no entendimento do comportamento adversário; já a Cyber Kill Chain possibilita rastrear a progressão lógica de um ataque.
O emprego simultâneo dessas três abordagens fortalece significativamente a postura defensiva, permitindo que organizações protejam seus sistemas de maneira mais abrangente e fundamentada.
O Visão Coruja manterá monitoramento contínuo sobre os avanços nesta área crítica de segurança digital e suas implicações estratégicas para organizações e indivíduos.
Acompanhe nossas análises periódicas sobre ameaças emergentes, técnicas defensivas e movimentos relevantes no cenário global de cibersegurança. Nosso objetivo é oferecer conteúdo técnico preciso, contextualizado e útil para profissionais e gestores que buscam proteger ativos digitais em um ambiente cada vez mais complexo.